
LGPD no atendimento do laboratório: o risco está no WhatsApp da sua equipe
Resultado de exame é dado pessoal sensível. E na maioria dos laboratórios, ele circula em celular particular de atendente, sem controle de acesso e sem registro de quem viu o quê.

Co-fundador da Vertik
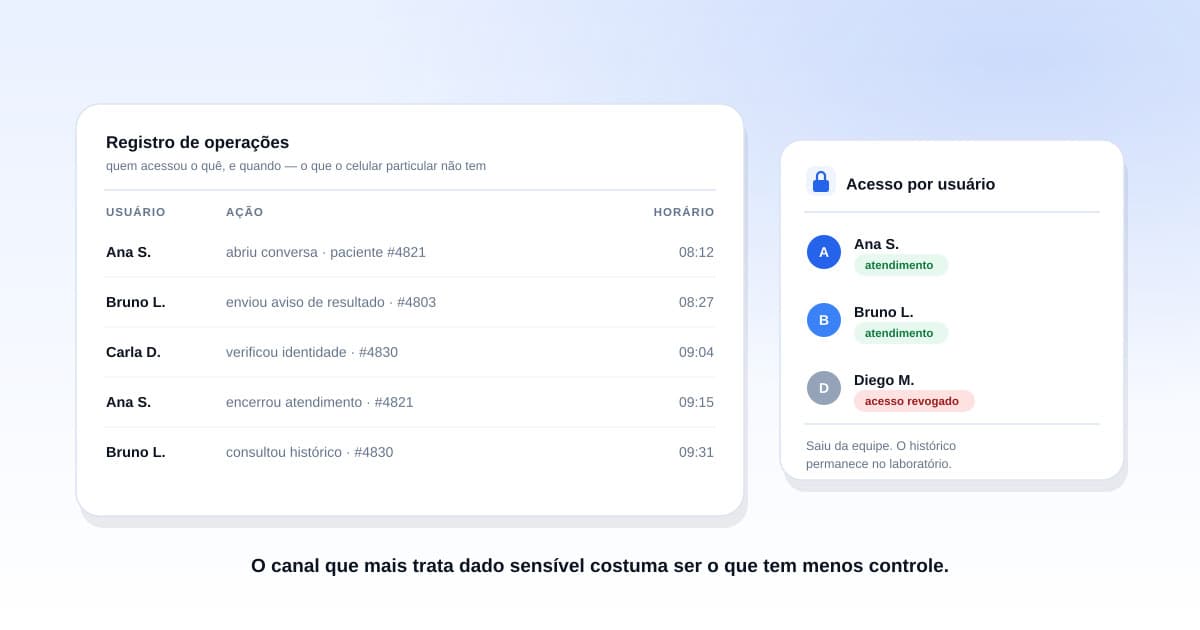
O gestor de laboratório costuma associar LGPD ao sistema. Ao banco de dados, ao servidor, ao software de gestão. São os lugares onde os dados ficam armazenados, e é neles que a preocupação com proteção se concentra.
Mas existe um ponto de exposição que quase sempre fica fora dessa conta: o atendimento.
O WhatsApp por onde o paciente pergunta sobre o exame, recebe orientação de preparo e às vezes recebe o próprio resultado é um canal que trata dado pessoal sensível todos os dias. E na maior parte dos laboratórios, esse canal opera com nível de controle muito menor do que o sistema de gestão.
Quando o atendimento acontece no celular particular da atendente, o laboratório perde três coisas ao mesmo tempo: o controle sobre quem acessa a informação, o registro de o que foi acessado e a capacidade de responder quando algo der errado.
Este post não substitui orientação jurídica. Trata da dimensão operacional: o que muda no atendimento do laboratório quando a proteção de dados entra no desenho do processo.
Por que o dado tratado no atendimento é o mais sensível da operação
A LGPD classifica dado de saúde como dado pessoal sensível. Essa classificação não é formalidade. Ela existe porque a exposição indevida desse tipo de dado gera consequência concreta e irreversível para a pessoa.
No laboratório, praticamente todo dado tratado se enquadra nessa categoria. Quais exames o paciente fez, quando fez, qual foi o resultado, qual médico solicitou. Tudo isso é informação de saúde.
E o atendimento é onde esse dado circula com mais frequência e menos controle.
O sistema de gestão tem login, perfil de acesso e registro de operação. O WhatsApp no celular particular não tem nada disso. Qualquer pessoa que pegar aquele aparelho vê as conversas. Não existe registro de quem abriu qual conversa. Quando a atendente sai do laboratório, o histórico de conversas com pacientes sai junto.
Esse é o ponto que costuma passar despercebido na avaliação de risco. O laboratório investe em segurança de sistema e deixa o canal de maior circulação de dado sensível operando sem controle algum.
Os pontos de exposição mais comuns no atendimento de laboratório
Alguns padrões operacionais criam exposição desnecessária e aparecem com frequência.
Onde o atendimento do laboratório mais expõe dado sensível:
- Atendimento em celular particular. Sem controle de acesso, sem registro de quem viu o quê e sem possibilidade de revogar acesso quando a pessoa sai da equipe. O histórico de conversas fica com o colaborador.
- Envio de resultado por mensagem comum. Anexar o laudo direto na conversa expõe o conteúdo a qualquer pessoa com acesso ao aparelho do paciente e ao do laboratório, e deixa o documento circulando sem controle.
- Menção do tipo de exame na notificação. Avisar que o resultado do exame de HIV está pronto expõe informação sensível já na tela de notificação, antes mesmo de a conversa ser aberta.
- Conversa sem verificação de identidade. Responder informação de resultado ou histórico sem confirmar que quem está do outro lado é realmente o paciente.
- Grupo de WhatsApp com informação de paciente. Coordenação de equipe por grupo onde nome de paciente, exame e resultado são mencionados cria registro de dado sensível em ambiente compartilhado.
- Ausência de política de retenção. Conversas de anos atrás com dado de paciente guardadas sem finalidade definida. Dado mantido além do necessário é exposição sem contrapartida.
Cada um desses pontos é corrigível com decisão operacional, não com investimento em tecnologia complexa.
O que a base legal muda na prática do atendimento
Um ponto que gera confusão frequente é a diferença entre as bases legais que autorizam o tratamento de dado de saúde.
Muitos laboratórios assumem que precisam de consentimento do paciente para tudo. Na prática, a LGPD prevê a tutela da saúde como base legal para os tratamentos relacionados ao cuidado, executados por profissionais e serviços de saúde. Essa base é mais estável que o consentimento, justamente porque o consentimento pode ser revogado a qualquer momento.
Isso significa que registrar o exame, processar a amostra e emitir o laudo não dependem de consentimento específico. Estão amparados pela finalidade do serviço.
O que muda é quando o laboratório quer usar um canal alternativo para entregar informação. Enviar resultado por WhatsApp em vez do portal, por exemplo, é uma escolha de canal que o paciente precisa autorizar de forma expressa e documentada.
A distinção prática é essa: o tratamento clínico tem base legal própria. O canal de comunicação escolhido pelo paciente precisa de autorização registrada.
Para o gestor, a consequência operacional é direta. O cadastro do paciente precisa registrar qual canal ele autorizou, quando autorizou e para qual finalidade. Sem esse registro, o laboratório está enviando dado sensível por um canal que não pode comprovar que foi autorizado.
Como estruturar o atendimento sem travar a operação
Proteção de dado no atendimento não significa deixar de usar o WhatsApp. Significa usá-lo com a estrutura que o dado sensível exige.
Centralizar o atendimento fora do celular particular. Migrar do aparelho pessoal para uma plataforma com controle de acesso por usuário e registro de operação. Resolve de uma vez o problema de acesso, de auditoria e de saída de colaborador.
Separar aviso de entrega. Usar o WhatsApp para avisar que o resultado está disponível e entregar o documento por canal protegido, com autenticação. O paciente ganha a agilidade do aviso sem que o laudo circule em conversa comum.
Não mencionar o exame na notificação. "Seu resultado está disponível" cumpre a função sem expor qual exame foi realizado. A informação específica aparece apenas depois da autenticação.
Verificar identidade antes de informar. Confirmar dado que só o paciente teria antes de passar qualquer informação de resultado ou histórico. Simples de implementar e elimina o risco de informar a pessoa errada.
Registrar a autorização de canal. No cadastro, com data e finalidade. É o que comprova que o envio por WhatsApp foi escolha informada do paciente.
Definir política de retenção. Por quanto tempo a conversa fica armazenada e quando é eliminada. Dado guardado sem finalidade é risco sem benefício.
Essas seis medidas não tornam o atendimento mais lento. Tornam o processo defensável, que é uma condição diferente de ser burocrático.
Por que a estrutura de atendimento resolve dois problemas ao mesmo tempo
O que chama atenção quando o gestor estrutura o atendimento para atender à LGPD é que praticamente tudo que a proteção de dados exige já era necessário por razão operacional.
Centralizar o atendimento fora do celular particular protege o dado e resolve o problema de continuidade quando o atendente sai ou está de folga. O histórico fica com o laboratório, não com a pessoa.
Registro de quem acessou o quê atende à exigência de auditoria e ao mesmo tempo permite ao gestor entender quem atendeu qual paciente, o que é base para qualquer gestão de qualidade.
Verificação de identidade antes de informar protege o paciente e reduz o erro de passar informação para a pessoa errada, que é uma das causas de reclamação mais desgastantes.
Separar aviso de entrega protege o laudo e ainda cria um ponto de contato adicional com o paciente, que é oportunidade de relacionamento.
Essa convergência não é coincidência. As duas coisas, proteção de dado e boa operação, exigem a mesma base: processo definido, acesso controlado e registro do que foi feito. O laboratório que estrutura o atendimento por razão operacional já resolve boa parte da exposição. E o que estrutura por exigência legal ganha operação melhor de quebra.
Este post faz parte do Guia completo de WhatsApp para laboratórios.